Have I Been Pwned : présentation et utilité
Have I Been Pwned est un service gratuit, créé en 2013 par Troy Hunt, qui permet de savoir si son adresse e-mail ou un mot de passe figure dans une fuite de données connue. Pour qui fréquente des sites de rencontres, c’est un outil simple pour se protéger.
L’essentiel
| Type | Ressource santé |
|---|---|
| Public visé | Tous publics |
| Pays | Australie, Monde |
| Langues | en |
| Statut | Actif |
| Période | 2013 |
| Contenu | Aucun |
| Site officiel | haveibeenpwned.com |
« Ai-je été piraté ? »
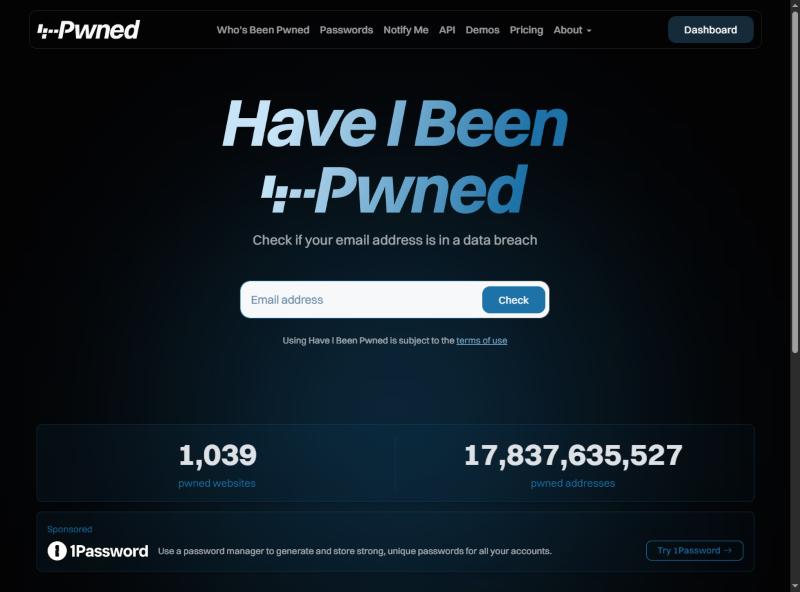
Have I Been Pwned (« ai-je été piraté ? ») est un service gratuit qui indique si une adresse e-mail ou un mot de passe apparaît dans des fuites de données connues. Il a été créé en 2013 par Troy Hunt, consultant en sécurité, qui le fait tourner avec son épouse et un contributeur à temps partiel. Il veut permettre à chacun de savoir vite si l’un de ses comptes a été compromis. En 2026, il recense 1 039 fuites et 17,8 milliards de comptes concernés.
Comment ça marche
On tape son adresse e-mail, et le site dit dans quelles fuites elle apparaît. On peut aussi s’abonner pour être prévenu si elle apparaît dans une nouvelle fuite. Une autre fonction permet de vérifier si un mot de passe a déjà circulé, sans le relier à aucune adresse et sans l’envoyer en clair. On peut enfin demander que son adresse ne soit plus affichée publiquement, ce qui n’efface pas la fuite elle-même.
Certaines fuites sont jugées « sensibles », parce que les exposer pourrait nuire aux gens : elles n’apparaissent pas dans la recherche publique, et seul le propriétaire de l’adresse peut les consulter après une vérification par e-mail. On en compte 89, dont AdultFriendFinder (3,9 millions de comptes en mai 2015, 169,7 millions en octobre 2016) et Ashley Madison, le site de rencontres extraconjugales (30,8 millions en juillet 2015). Nous n’y avons pas vu de grande appli gay comme Grindr ou Hornet, ce qui ne prouve pas qu’elles n’ont jamais fuité. Le cas de Grindr en 2018 était d’ailleurs un partage de données avec des prestataires, pas une fuite.
Ce qu’il faut faire
Vérifiez chaque adresse que vous avez utilisée pour vous inscrire sur un site de rencontres. Si l’une apparaît dans une fuite, changez le mot de passe du compte concerné, et partout où vous l’aviez réutilisé : c’est la première cause de piratage en cascade. Un gestionnaire de mots de passe et la double vérification à la connexion aident beaucoup ; Cybermalveillance.gouv.fr a vu ses demandes d’aide après des fuites de données augmenter de 107 % en 2025. Une adresse e-mail réservée aux rencontres, différente de celle du travail ou de la banque, limite les dégâts.
Si votre adresse figure dans la fuite d’un site de rencontres ou pour adultes, attendez-vous à des tentatives de chantage, par exemple des e-mails qui prétendent avoir piraté votre webcam et citent un vrai mot de passe pour faire peur. Ne payez pas, gardez les messages, signalez sur Pharos et portez plainte si besoin. Vous pouvez aussi demander au site d’effacer votre compte, et saisir la CNIL en cas de refus.
Le service a ses limites : il ne connaît que les fuites publiées et intégrées à sa base, et il dit quels types d’informations ont fuité, pas si vos photos ou vos messages ont circulé. Ne rien trouver ne veut pas dire que vos données n’ont jamais fuité.
Ce que le site affiche aujourd'hui
La page d'accueil de haveibeenpwned.com, en octobre 2026, tient en une seule question : « Vérifiez si votre adresse e-mail apparaît dans une fuite de données ». Elle affiche 1 039 sites piratés et 17,8 milliards d'adresses concernées. Le menu propose la recherche par e-mail, la recherche par domaine, la liste des sites piratés (« Who's Been Pwned »), la vérification des mots de passe, « Notify Me » (pour être prévenu d'une nouvelle fuite), une interface pour les développeurs (API), les tarifs, la possibilité de retirer son adresse (« Opt Out ») et un tableau de bord. Le site affiche aussi un sponsor, un gestionnaire de mots de passe : c'est une publicité, qui ne change pas le service. À savoir : saisir son adresse e-mail sur un site tiers demande de la confiance ; les conditions d'utilisation et la politique de confidentialité du service sont liées en bas de page.
Son lien avec le bareback
Une fuite de site de rencontres peut révéler l’orientation sexuelle, des pratiques comme le sexe sans préservatif, ou un statut VIH, avec des conséquences qui vont de la honte au chantage, à la perte d’emploi, voire au danger selon le pays. Protéger ses données fait partie de la prévention. Voir vie privée, arnaques et guets-apens.
Pour aller plus loin
Sources et références
- Have I Been Pwned : About Have I Been Pwned (2026)
- Have I Been Pwned : FAQs (2026)
- Have I Been Pwned : Pwned websites (liste des fuites) (2026)
- Cybermalveillance.gouv.fr : Rapport d’activité 2025 (mars 2026)
- CNIL : Guide pratique RGPD : sécurité des données personnelles (2023)
Ce n’est pas un avis médical : pour toute question de santé, consultez un professionnel ou l’une des structures ci-dessus.